
Gobernanza de IA y Responsabilidad Legal sobre Datos Personales
Aprende a diseñar, adquirir, implementar y supervisar sistemas de inteligencia artificial que traten datos personales, garantizando los derechos de los titulares, la gestión de riesgos y la responsabilidad demostrada.
Seis razones para tomar este curso
¿Quién responde por los datos personales que tratan los sistemas de IA de tu empresa? Prepárate para asumir los nuevos roles de la transformación digital.
Desarrolla competencias que hoy demandan las organizaciones
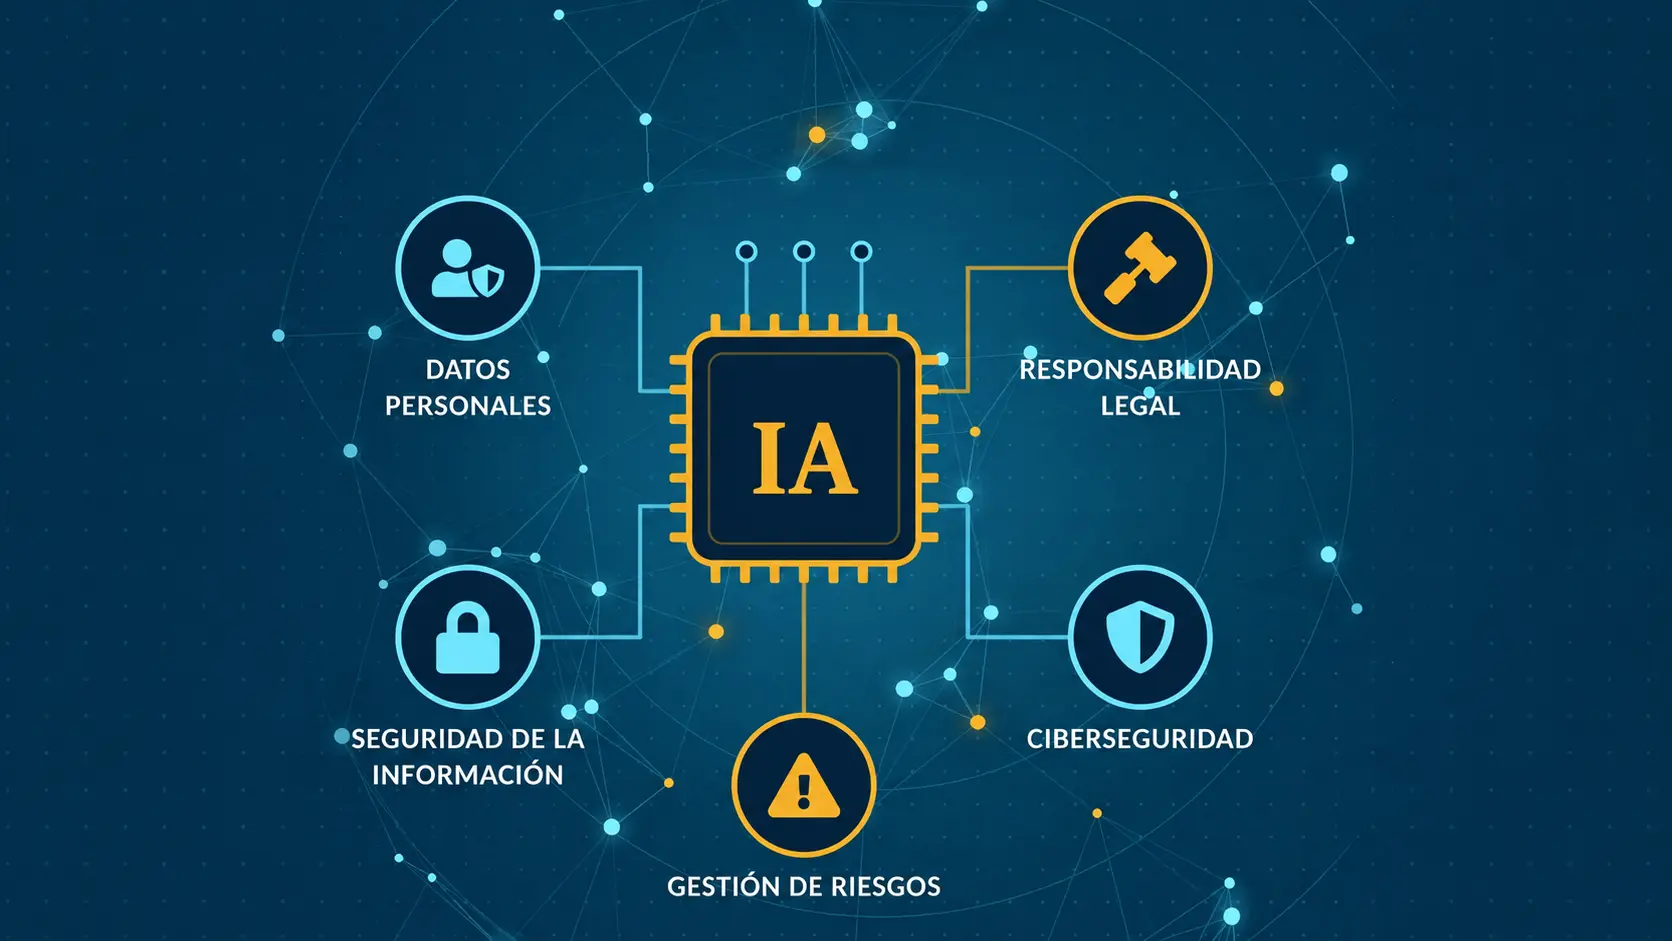
Gobierno de IA, protección de datos, seguridad de la información, gestión de riesgos y ciberseguridad en una sola formación.
Marco colombiano al día
Ley 1581 de 2012, Decreto 1074 de 2015 y las Circulares Externas 02 de 2024, 03 de 2024 y 02 de 2025 de la SIC, aplicadas de forma transversal.
Visión interdisciplinaria
Análisis jurídico, gobierno corporativo, gestión de riesgos y controles de seguridad articulados en decisiones concretas.
Aprende con casos empresariales
Mercadeo y perfilamiento, gestión humana y uso no autorizado de herramientas generativas (shadow AI).
Sales con un producto concreto
Elaborarás un expediente de cumplimiento para un caso de uso de IA, con formatos e instrumentos que podrás aplicar en tu organización.
Estándares internacionales como referencia
ISO/IEC 42001, 42005, 23894, 27001 y 27002, y el NIST AI Risk Management Framework, junto con las obligaciones legales colombianas.
Habilidades que vas a desarrollar
Al finalizar el programa estarás en capacidad de aplicar estas competencias en tu entorno laboral.
¿A quién está dirigido?
Dirigido a CISO, Oficiales de Protección de Datos (OPD), auditores, abogados, responsables de cumplimiento, administradores y profesionales de riesgos, seguridad de la información, tecnología, datos, innovación, mercadeo, gestión humana y compras que participen en el diseño, adquisición, implementación, supervisión o uso de sistemas de inteligencia artificial. Nivel intermedio a avanzado.
Certificación
Uniempresarial, en colaboración con Visum TIC, expide un certificado digital a quienes cumplan con la asistencia mínima requerida. Una formación con enfoque empresarial y aplicado, que traduce las obligaciones en decisiones, controles y evidencias utilizables en proyectos reales.
✓ Certificado de asistencia con el 80% de asistencia a las sesionesEstructura temática del programa
21 sesiones en cuatro módulos articulados alrededor de un ejercicio integrador empresarial, desde el contexto legal hasta la gestión de riesgos.
Comprender el contexto jurídico aplicable y diseñar una estructura de gobierno que permita decidir, documentar y supervisar el uso empresarial de la IA.
- Contexto legal: Constitución Política, Ley 1581 de 2012, Decreto 1074 de 2015 y Circulares Externas 02 de 2024, 03 de 2024 y 02 de 2025.
- Gobierno de IA: principios, roles y responsabilidades de la alta dirección, negocio, jurídico, datos, tecnología, seguridad, riesgos, compras y auditoría.
- Política de IA, inventario de sistemas, clasificación por impacto, usos prohibidos o restringidos y proceso de aprobación.
- Lineamientos I a X de la Circular Externa 02 de 2024, incluida la responsabilidad demostrada.
- Supervisión humana, transparencia, explicabilidad, calidad, monitoreo y conservación de evidencia.
- Proveedores de IA y shadow AI.
- ISO/IEC 42001:2023 como referencia.
Aplicar el régimen colombiano de protección de datos durante el diseño, adquisición, entrenamiento, validación, operación y retiro de sistemas de IA.
- Ley 1581 de 2012: derechos, autorización, información previa y deberes de Responsables y Encargados.
- Principios de legalidad, finalidad, libertad, veracidad o calidad, transparencia, acceso y circulación restringida, seguridad y confidencialidad, con ejemplos aplicados a IA.
- Datos públicos, privados, semiprivados, sensibles, biométricos y datos de niños, niñas y adolescentes.
- Ciclo de vida: obtención, preparación, etiquetado, entrenamiento, validación, despliegue, monitoreo, reutilización, conservación y supresión.
- Datos obtenidos, observados, derivados e inferidos; finalidad, necesidad, idoneidad, razonabilidad, proporcionalidad, minimización, calidad, trazabilidad y cambios de uso.
Definir medidas de seguridad de la información y ciberseguridad proporcionales a los riesgos del tratamiento de datos personales en sistemas de IA.
- Seguridad de la información: ISO/IEC 27001:2022 e ISO/IEC 27002:2022 como referencias de gestión y control.
- Medidas administrativas, humanas y técnicas: roles, segregación de funciones, identidad y acceso, cifrado, registros, copias de seguridad y desarrollo seguro.
- Gestión de incidentes: detección, contención, preservación de evidencia, reporte y recuperación.
- Ciberseguridad: envenenamiento de datos, extracción de modelos, fuga de información, prompt injection y exposición por IA generativa.
- Seguridad y debida diligencia en adquisiciones y transferencias tecnológicas conforme a la Circular Externa 02 de 2025.
- Ley 1273 de 2009 y delitos informáticos.
Aplicar una metodología práctica para identificar, valorar, tratar y monitorear los riesgos derivados del uso de datos personales en sistemas de IA.
- Circular Externa 03 de 2024: deberes de los administradores societarios, políticas internas efectivas, monitoreo y mecanismos de cumplimiento.
- Estudios de impacto de privacidad y lineamientos corporativos preventivos.
- Riesgos por causa, evento y consecuencia; valoración inherente y residual; diseño y eficacia de los controles.
- Reidentificación, inferencias sensibles, usos incompatibles, sesgos, discriminación, opacidad y automatización excesiva.
- Plan de tratamiento, indicadores, aceptación formal, monitoreo y reevaluación.